L'authentification de votre domaine dans Positive User protège la réputation de votre marque et permet à vos emails d'arriver directement dans la boîte de réception de vos contacts plutôt que dans leurs spams. Si le statut de votre domaine reste « Invalide », la cause est généralement une faute de frappe dans un enregistrement, un délai de configuration expiré ou des paramètres de domaine incohérents.
L'authentification de domaine fonctionne comme un passeport numérique pour vos emails. Elle s'appuie sur des contrôles de sécurité standards — SPF, DKIM et DMARC — qui indiquent aux fournisseurs de messagerie (comme Gmail ou Outlook) que vos messages proviennent réellement de votre entreprise. Le SPF liste les outils autorisés à envoyer des emails en votre nom, le DKIM ajoute une signature numérique invisible qui prouve que le message n'a pas été altéré en transit, et le DMARC indique aux serveurs destinataires comment traiter les messages qui échouent à ces vérifications. Lorsque ces enregistrements sont alignés avec votre domaine d'envoi, les fournisseurs de messagerie font confiance à vos messages et les délivrent en toute sécurité.
Vérifiez toujours soigneusement les modifications avec votre hébergeur de domaine avant de modifier des enregistrements DNS actifs, afin d'éviter toute interruption de service inattendue.
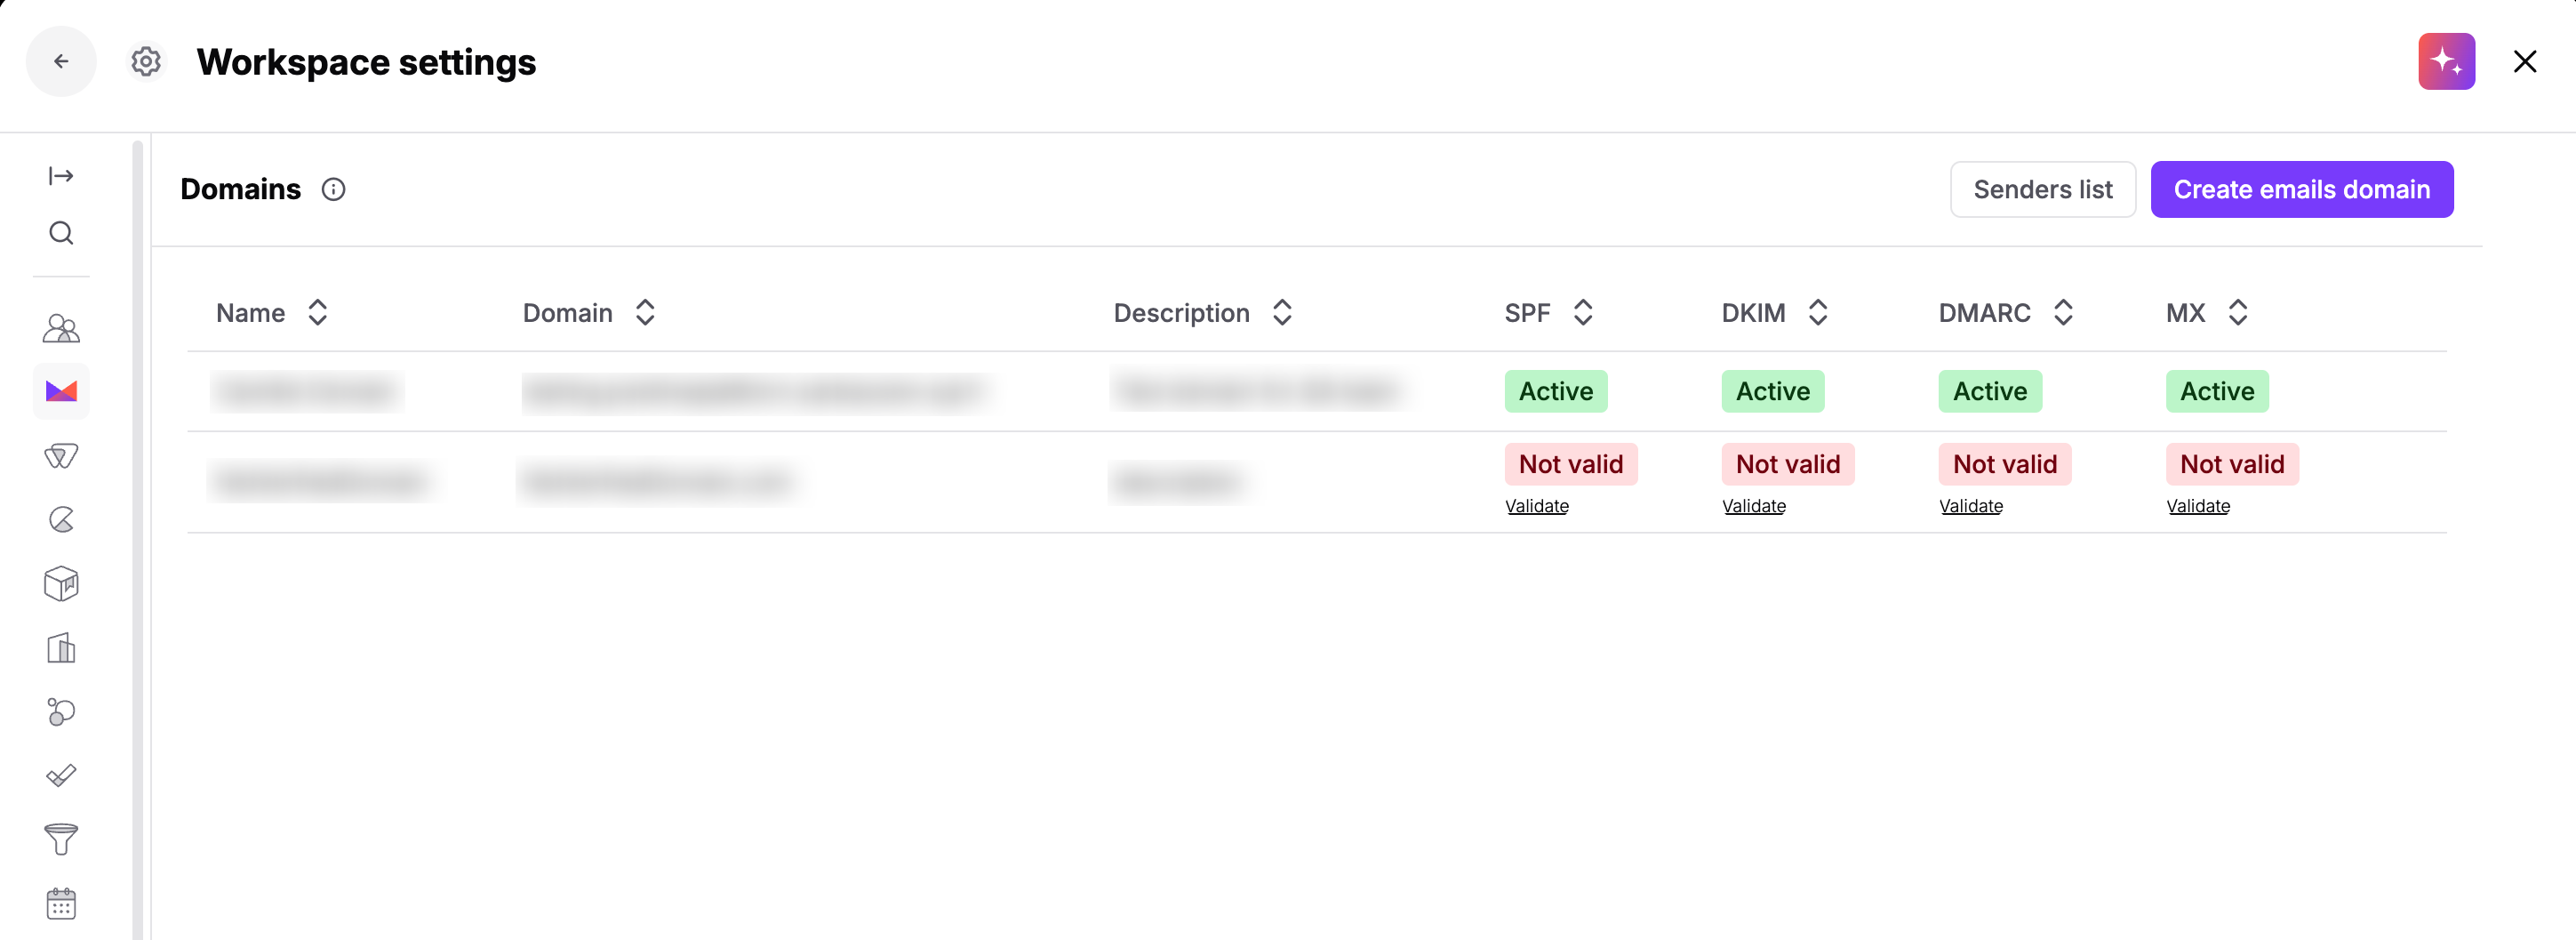
Rendez-vous dans « Workspace Settings » → « Email » → « Domains ». Observez les indicateurs de statut situés à côté du nom de votre domaine pour voir si SPF, DKIM ou DMARC affichent un statut « Active » ou « Not valid ». Vous pouvez également envoyer un email de test pour obtenir plus de détails.
Consultez la documentation de votre hébergeur de domaine pour confirmer la manière dont il met en forme les valeurs DNS et les noms d'hôtes.
Chaque hébergeur de domaine gère la mise en forme des enregistrements à sa manière. Par exemple, certains hébergeurs ajoutent automatiquement votre nom de domaine principal à la fin des champs d'hôte, tandis que d'autres exigent des points finaux ou des guillemets spécifiques autour des valeurs d'enregistrement. Consulter le guide d'aide de votre fournisseur vous évite des erreurs de mise en forme avant même de coller les clés depuis Positive User.
Assurez-vous que les clés d'authentification requises sont correctement publiées chez votre hébergeur de domaine.
Corrigez la configuration de l'enregistrement SPF, ajoutez ou corrigez votre clé DKIM, puis vérifiez la syntaxe et l'alignement de l'enregistrement DMARC.
Suivez les instructions de l'article « Comment connecter un domaine d'email d'entreprise ».
Examinez vos enregistrements DNS publiés pour détecter d'éventuels noms de domaine en double ou des enregistrements résiduels d'anciennes plateformes d'email. Une erreur fréquente consiste à doubler accidentellement les noms de domaine dans les champs d'hôte (par exemple, en saisissant subdomain.yourdomain.com.yourdomain.com) ou à laisser d'anciens enregistrements TXT provenant d'outils marketing précédents. Supprimez les enregistrements obsolètes et assurez-vous que les noms d'enregistrement correspondent exactement aux instructions de Positive User.
Comptez jusqu'à 48 heures pour que les mises à jour DNS se propagent sur l'ensemble des serveurs mondiaux.
Une fois les enregistrements correctement publiés chez votre hébergeur, la validation du domaine s'effectue automatiquement et le statut du sous-domaine passe à « Active » avec une coche verte.
Gardez à l'esprit ces bonnes pratiques essentielles de délivrabilité des emails lorsque vous gérez l'authentification de votre domaine :
Ne conservez qu'un seul enregistrement SPF sur votre domaine. Publier plusieurs enregistrements SPF entraîne un échec permanent d'authentification (PermError).
Maintenez les recherches SPF sous la barre des 10 requêtes DNS au total. Dépasser 10 recherches amène les serveurs de messagerie à abandonner la vérification, ce qui fait échouer la validation SPF.
Assurez l'alignement DMARC entre le domaine visible dans votre adresse « From » et les domaines authentifiés par SPF et DKIM.
Laissez jusqu'à 48 heures de propagation DNS mondiale avant de supprimer ou de recréer les paramètres de domaine.
Effectuez un nettoyage régulier de vos listes afin de supprimer les adresses invalides et les hard bounces, ce qui protège la réputation de votre domaine auprès de tous les principaux fournisseurs de messagerie.
