Uwierzytelnienie domeny w Positive User chroni reputację Twojej marki i sprawia, że e-maile trafiają bezpośrednio do skrzynek odbiorczych kontaktów, a nie do folderów spam. Jeśli status Twojej domeny pozostaje „Invalid", przyczyną jest zwykle literówka w rekordzie, wygaśnięcie licznika konfiguracji lub niespójne ustawienia domeny.
Uwierzytelnienie domeny działa jak cyfrowy paszport dla Twoich e-maili. Opiera się na standardowych mechanizmach bezpieczeństwa – SPF, DKIM i DMARC – które informują dostawców skrzynek pocztowych (np. Gmail czy Outlook), że wiadomości faktycznie pochodzą z Twojej firmy. SPF wskazuje narzędzia uprawnione do wysyłania e-maili w Twoim imieniu, DKIM dołącza niewidoczny podpis cyfrowy potwierdzający, że wiadomość nie została zmieniona podczas przesyłania, a DMARC mówi serwerom odbiorczym, jak postępować z wiadomościami, które nie przejdą tych weryfikacji. Gdy rekordy są spójne z Twoją domeną wysyłkową, dostawcy poczty ufają Twoim wiadomościom i bezpiecznie je dostarczają.
Przed edycją aktywnych rekordów DNS zawsze dokładnie skonsultuj zmiany z dostawcą hostingu domeny, aby uniknąć nieoczekiwanych przerw w działaniu usług.
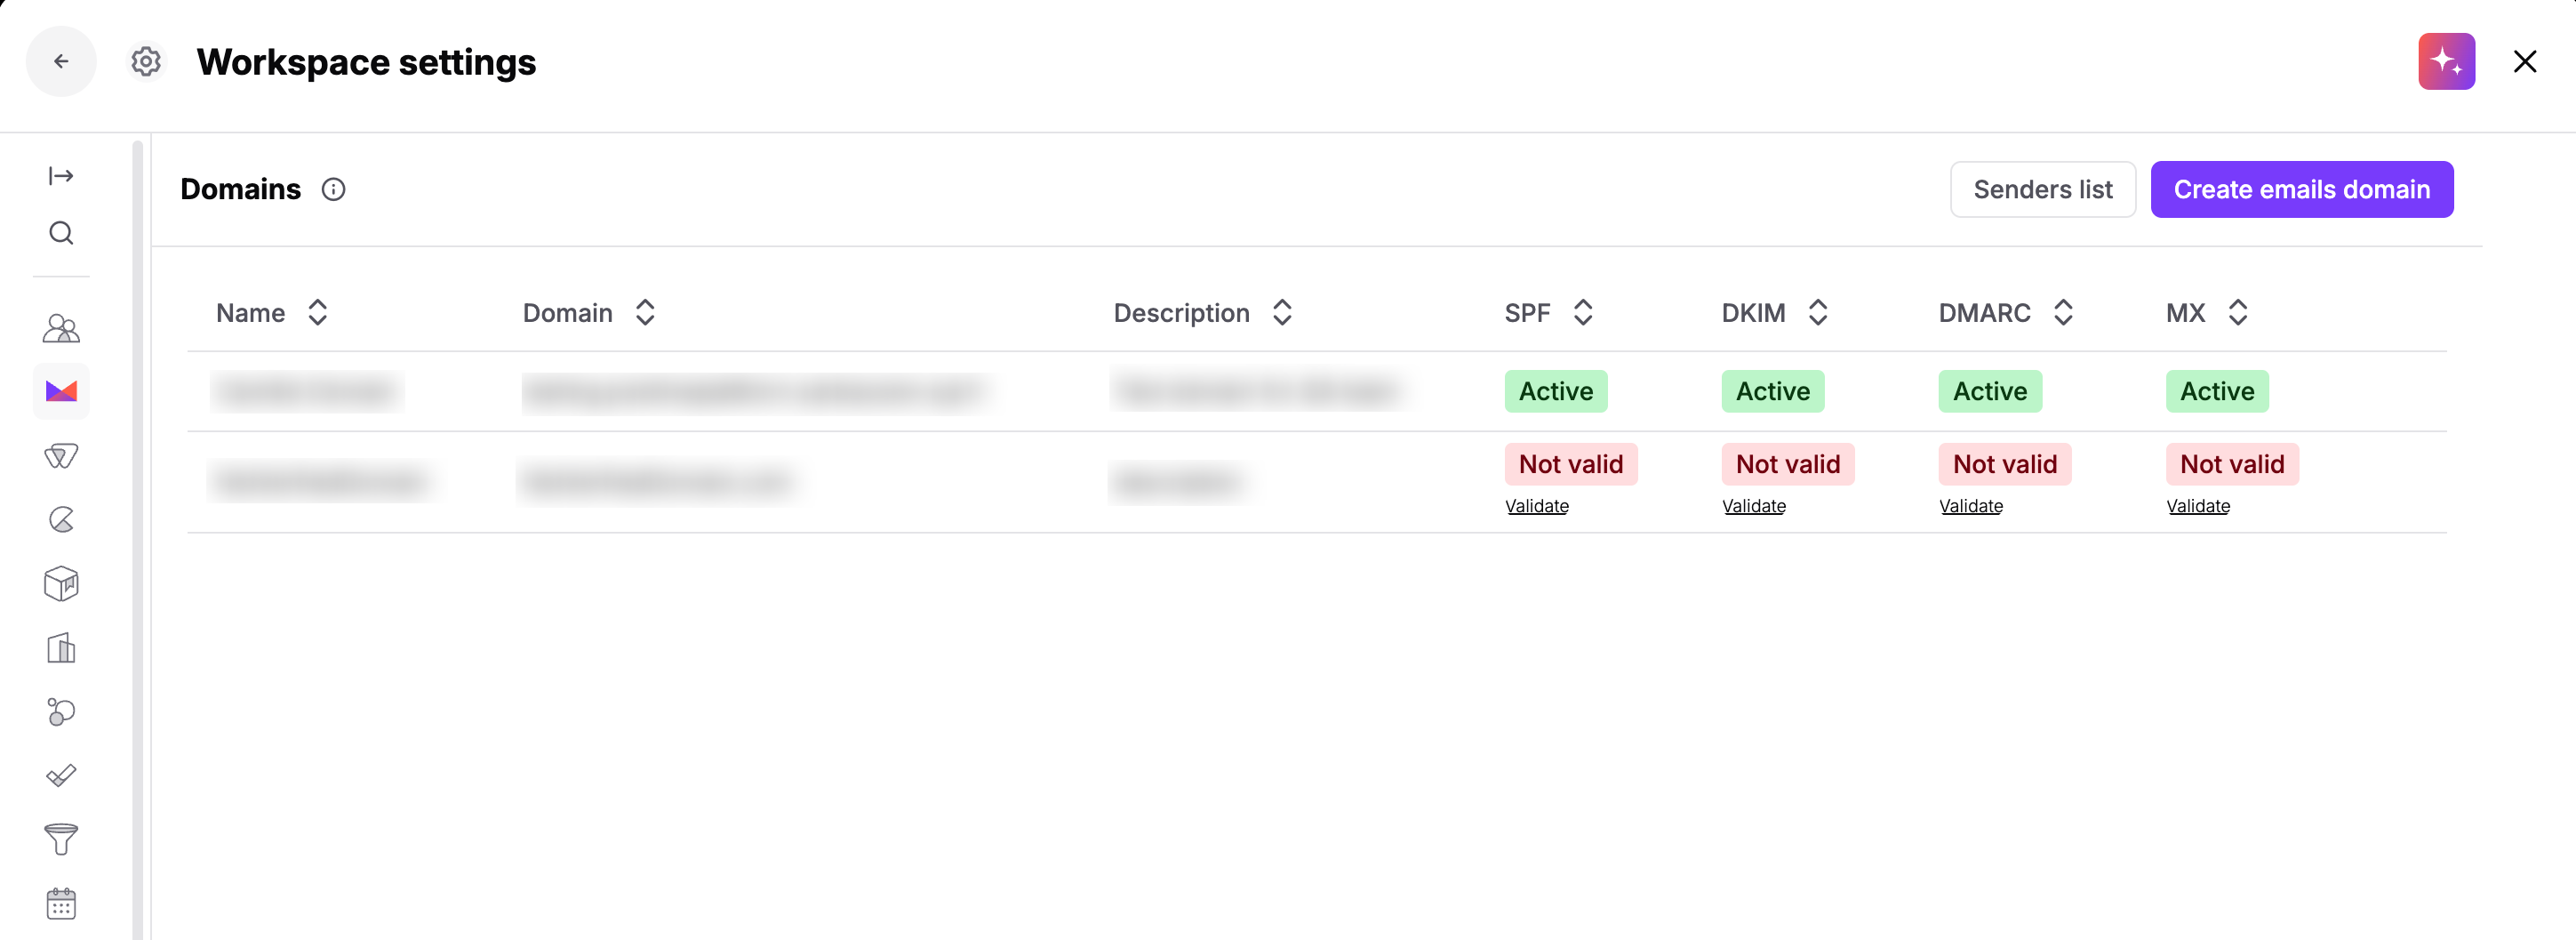
Przejdź do „Workspace Settings" → „Email" → „Domains". Spójrz na wskaźniki statusu obok nazwy domeny, aby zobaczyć, czy SPF, DKIM lub DMARC mają status „Active" czy „Not valid". Możesz również wysłać testowego e-maila, aby uzyskać więcej szczegółów.
Zapoznaj się z dokumentacją swojego dostawcy domeny, aby potwierdzić, w jaki sposób formatuje on wartości DNS i nazwy hostów.
Różni dostawcy domen obsługują formatowanie rekordów na różne sposoby. Na przykład niektórzy automatycznie dodają Twoją główną nazwę domeny na końcu pól hosta, podczas gdy inni wymagają kropek na końcu lub konkretnych cudzysłowów wokół wartości rekordów. Sprawdzenie przewodnika pomocy swojego dostawcy pozwala uniknąć błędów formatowania, zanim wkleisz klucze z Positive User.
Sprawdź, czy wymagane klucze uwierzytelniające są poprawnie opublikowane u Twojego dostawcy domeny.
Popraw konfigurację rekordu SPF, dodaj lub skoryguj klucz DKIM oraz zweryfikuj składnię i spójność rekordu DMARC.
Postępuj zgodnie z instrukcjami z „Jak podłączyć firmową domenę e-mail".
Przejrzyj opublikowane rekordy DNS pod kątem dodatkowych nazw domen lub pozostałości po poprzednich platformach e-mail. Częstym błędem jest przypadkowe zdublowanie nazw domen w polach hosta (np. wpisanie subdomain.yourdomain.com.yourdomain.com) lub pozostawienie starych rekordów TXT po wcześniej używanych narzędziach marketingowych. Usuń nieaktualne rekordy i upewnij się, że nazwy rekordów dokładnie odpowiadają instrukcjom Positive User.
Odczekaj do 48 godzin, aż aktualizacje DNS rozprzestrzenią się po serwerach na całym świecie.
Gdy rekordy zostaną poprawnie opublikowane u Twojego dostawcy hostingu, walidacja domeny odbywa się automatycznie, a status subdomeny zmienia się na „Active" z zielonym znacznikiem.
Podczas zarządzania uwierzytelnianiem domeny pamiętaj o kluczowych zasadach dostarczalności e-maili:
Utrzymuj tylko jeden rekord SPF w swojej domenie. Publikowanie wielu rekordów SPF powoduje trwały błąd uwierzytelnienia (PermError).
Utrzymuj liczbę zapytań SPF poniżej 10 łącznych zapytań DNS. Przekroczenie 10 zapytań powoduje, że serwery pocztowe przerywają sprawdzanie, co skutkuje nieudaną walidacją SPF.
Zadbaj o spójność DMARC między domeną w widocznym adresie „From" a uwierzytelnionymi domenami SPF i DKIM.
Zanim usuniesz lub ponownie utworzysz ustawienia domeny, odczekaj do 48 godzin na globalną propagację DNS.
Regularnie dbaj o higienę listy, usuwając nieprawidłowe adresy i twarde odbicia (hard bounces), co chroni reputację Twojej domeny u wszystkich głównych dostawców skrzynek odbiorczych.
